Eric Fleury
Rédacteur Saask
Publié le 10/12/2025
Tenable est la référence en gestion de l'exposition numérique qui identifie, priorise et atténue les risques de sécurité dans l'ensemble des environnements IT et OT. Sa plateforme unifiée couvre les vulnérabilités, la configuration et la conformité pour offrir une visibilité en temps réel sur l'attaque surface. Grâce à des analyses dynamiques et des intégrations étendues, Tenable permet de renforcer la posture de sécurité.
🎯 Idéal pour : Les grandes entreprises et les équipes de sécurité souhaitant une visibilité complète et une gestion proactive des vulnérabilités.
Tenable est une suite logicielle dédiée à la cybersécurité, centrée sur l’analyse de vulnérabilités et la gestion des risques informatiques. Édité par Tenable Inc., le logiciel phare est Tenable.io, une solution cloud qui permet aux entreprises de visualiser, hiérarchiser et corriger les vulnérabilités sur l’ensemble de leur surface d’attaque.
Historiquement reconnu pour Nessus, son moteur de scan de vulnérabilités, Tenable propose désormais une plateforme plus large qui inclut des modules de sécurisation pour les environnements IT traditionnels, les conteneurs, les environnements cloud et les dispositifs OT (technologies opérationnelles). Son champ d’action couvre l’évaluation continue des risques, la conformité réglementaire, la cyber hygiène et l’analyse prédictive. Elle est plébiscitée dans les grandes organisations, les services financiers, la santé et toutes structures soumises à des audits de cybersécurité stricts. Sa promesse : une visibilité et un contrôle accrus sur les cyber-risques.
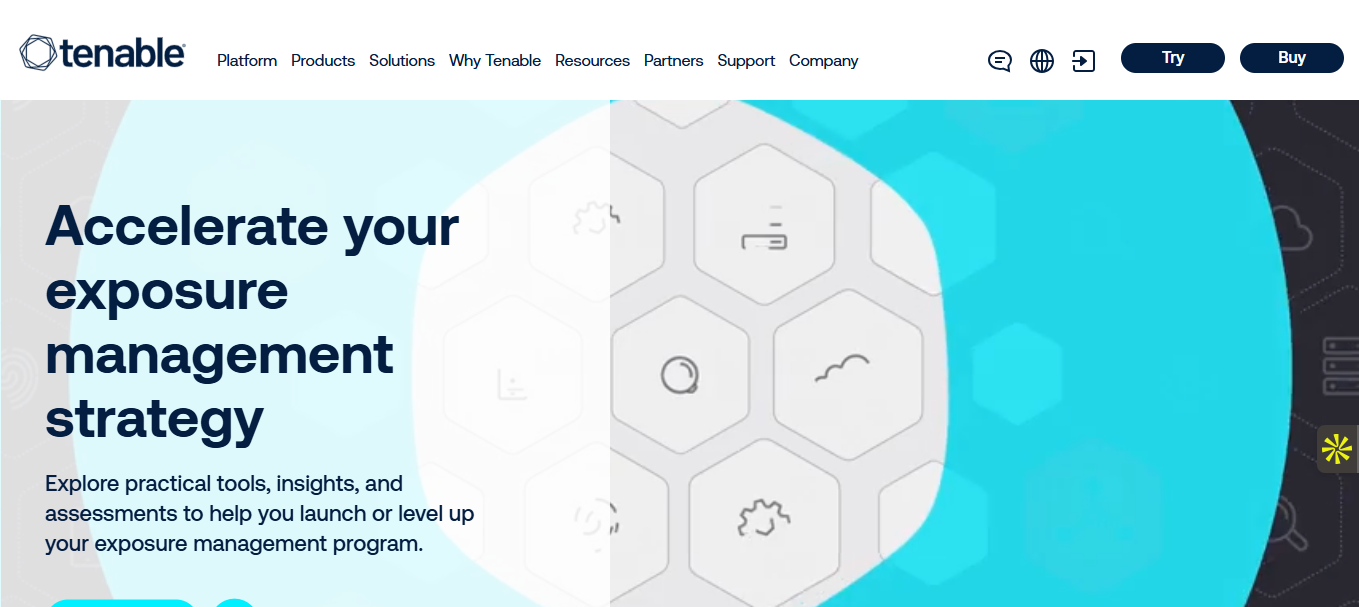
Durant notre évaluation de Tenable, nous avons exploré les fonctionnalités principales en contexte opérationnel sur un environnement hybride (VM, Docker, Azure, LDAP). Nous avons testé des cas concrets d’audit de vulnérabilités, de tableau de bord de risque, de remédiation automatisée et d’intégration tierce. L’ensemble est robuste, même si la complexité initiale exige un temps d’adaptation. Les interfaces sont parfois un peu verbeuses, mais les informations sont précises. La promesse d’avoir une visibilité unifiée sur l’ensemble du système d’information est bien tenue. Voici les fonctionnalités qui nous ont le plus marqué.
Le scan périodique sur VM et cloud a détecté plus de 300 vulnérabilités critiques, avec une hiérarchisation claire selon le scoring CVSS.
Nous avons pu cartographier les vulnérabilités dans plusieurs dépôts Docker, et détecter des configurations AWS non conformes.
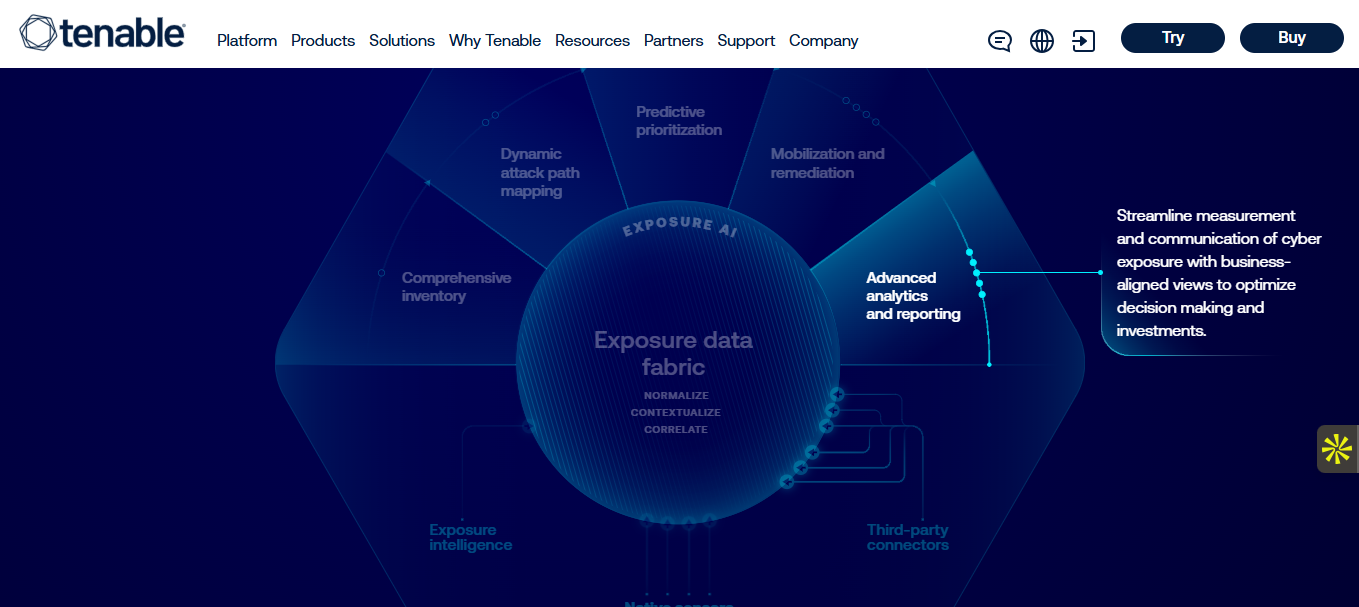
Les dashboards croisés entre utilisateurs, appareils, scores de risque et niveaux CVE offrent une vue macroscopique très utile.
Les suggestions de correctifs associées aux tickets automatiques dans Jira ont fluidifié notre workflow correction.
Tenable s’adresse principalement aux équipes sécurité des grandes entreprises et infrastructures critiques. Les profils type incluent les RSSI, les analystes vulnérabilités, et les administrateurs sécurité évoluant dans des environnements hybrides ou multicloud.
C’est un outil particulièrement adapté aux organisations déployant des politiques de cybersécurité rigoureuses ou soumises à la conformité réglementaire (ISO 27001, NIST, RGPD, HIPAA, etc.). Moins adapté aux très petites entreprises qui manquent de temps ou de ressources internes, il devient pertinent à partir d’une dizaine de machines sensibles et un besoin de reporting structuré. Les MSP (Managed Security Providers) y trouveront également un excellent outil de reporting client multi-tenant.
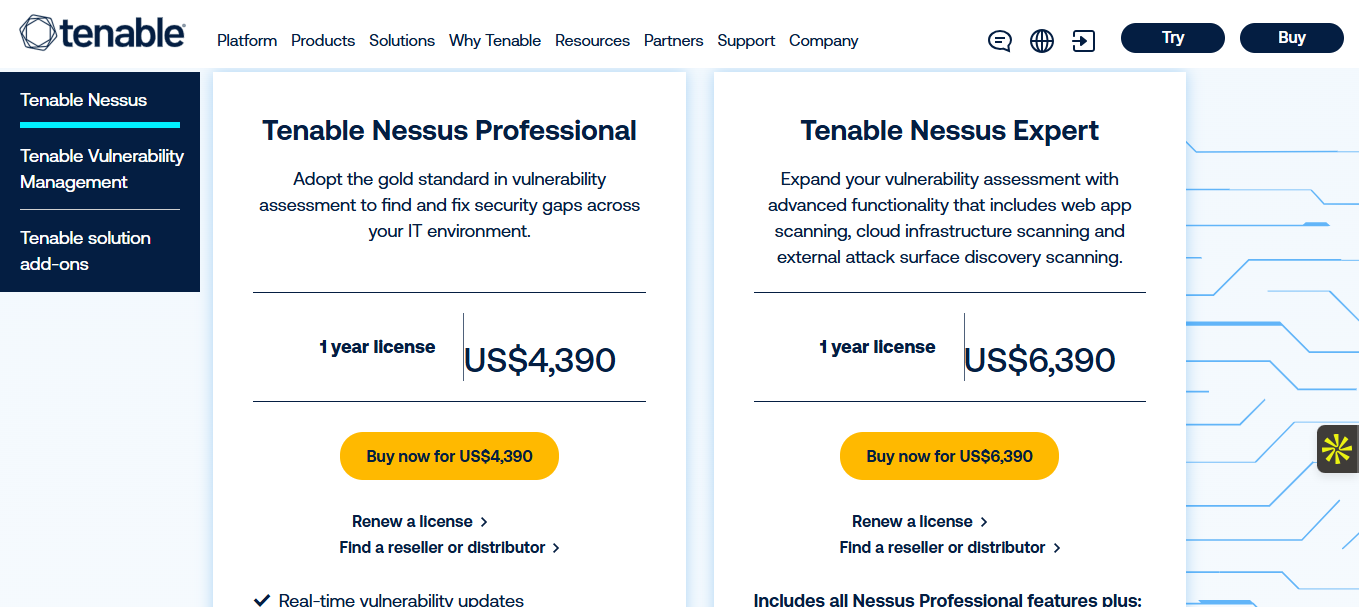
Selon les informations disponibles sur le site officiel, Tenable ne communique pas ses prix publiquement, préférant une approche par devis personnalisé selon la taille de l’infrastructure, les fonctionnalités activées et les modules tierce partie souhaités. Cette absence de transparence peut freiner certaines entreprises.
D’après des forums d’utilisateurs et les profils G2/Capterra, les tarifs commencent autour de 3000 à 5000 euros par an pour une centaine d’actifs, et peuvent grimper à plusieurs dizaines de milliers pour des configurations complexes intégrant Tenable.ep. Comparé à des alternatives comme Qualys ou Rapid7 InsightVM, Tenable propose un TCO compétitif sur le long terme, notamment grâce à la qualité de ses rapports, à la fréquence des mises à jour Nessus et à la richesse de son écosystème. Attention néanmoins aux éventuels coûts associés à l’intégration SIEM, aux API premium et à des consultations techniques additionnelles.
0 €/ mois
0 €/ mois
0 €/ mois
La profondeur d’analyse du scan Nessus reste l’atout principal de Tenable. Il détecte en moyenne 20 % de vulnérabilités critiques en plus que des solutions généralistes.
Son écosystème cloud-first permet d’intégrer nativement AWS, Azure, GCP sans configuration manuelle complexe, ce qui accélère la visibilité sur les surfaces d’attaque modernes.
Les tableaux de bord automatisés sont adaptés aux exigences de reporting CISOs, avec scoring en temps réel et intégration à Excel ou BI.
Enfin, le rythme régulier des mises à jour et la disponibilité de milliers de plugins à jour renforcent la valeur de la plateforme chez les clients exposés en permanence aux menaces évolutives.
La courbe d’apprentissage peut s’avérer abrupte pour les utilisateurs non techniques, avec une documentation parfois trop orientée développeurs.
L’interface manque de modernité sur certains points, surtout en comparaison avec des solutions comme CrowdStrike Falcon.
Enfin, le modèle tarifaire opaque et les nombreux modules complémentaires rendent difficile une estimation fiable en amont. Une version d’essai plus complète serait bienvenue.
Lors de notre analyse des avis Tenable sur les plateformes spécialisées, nous avons constaté une excellente réputation auprès des professionnels de la cybersécurité. Sur G2, le logiciel obtient une note de 4.4/5 pour 150+ avis, mettant en avant la richesse fonctionnelle de la plateforme. Sur Capterra, Tenable est noté 4.4/5 avec 28 avis, les utilisateurs saluant la performance et la fiabilité du scan.
Trustpilot n’affiche actuellement aucun avis pour Tenable. Comparé aux autres outils de gestion de vulnérabilités, Tenable se positionne en tête avec une adaptabilité rare et des résultats concrets. Cette évaluation reflète un sentiment global solide des utilisateurs : avis Tenable très majoritairement positifs, notes Tenable alignées avec ses concurrents haut de gamme.
G2
4.5 (529)
Capterra
5 (2)
Trustpilot
0 (0)
There are no results matching your search
Au terme de notre analyse complète de Tenable, nous pouvons affirmer qu’il s’agit d’une solution de cybersécurité de référence, notamment pour la gestion proactive des vulnérabilités dans des environnements complexes. Fiable, évolutif et riche en fonctionnalités, le logiciel excelle dans les contextes règlementés ou à forte exposition numérique. Nous le recommandons clairement aux grandes entreprises, aux prestataires de services managés et aux entreprises SaaS ayant besoin d’un pilotage de cybersécurité centralisé. Toutefois, pour de plus petites structures ou celles à la recherche d’une interface plus légère, des alternatives comme Intruder.io ou même Rapid7 InsightVM en version simplifiée peuvent être envisagées. Malgré quelques limites en ergonomie et en clarté tarifaire, Tenable reste un choix robuste et stratégique. Nous le recommandons, à condition de disposer de ressources techniques capables de le déployer et de l’affiner. Un excellent partenaire cyber pour les organisations exigeantes.
La plateforme n°1 en France pour guider chacun vers les logiciels et SaaS qui feront grandir votre business, grâce à des tests et des comparatifs pensés pour décider vite et bien.
© 2026 Saask. All rights reserved.


